Minder blootstelling is nog geen juridische garantie.
De nieuwe Europese sovereign-cloudontwikkelingen van Microsoft zijn interessant. Zeker Azure Local, waarmee organisaties workloads op eigen infrastructuur kunnen draaien en Microsoft ook oplossingen voor hybride en air-gapped omgevingen positioneert.
Maar daarbij is één onderscheid essentieel:
Technical sovereignty ≠ legal sovereignty.
Bij cloudsoevereiniteit lopen eigenlijk drie vragen door elkaar:
- Waar staat de data?
- Wie kan er technisch bij?
- Welke juridische entiteit kan worden gedwongen gegevens te verstrekken?
Met Azure Local kun je de eerste twee veel verder onder controle brengen. Zeker wanneer data lokaal blijft en de architectuur zo wordt ingericht dat de leverancier geen toegang tot de gevoelige gegevens heeft.
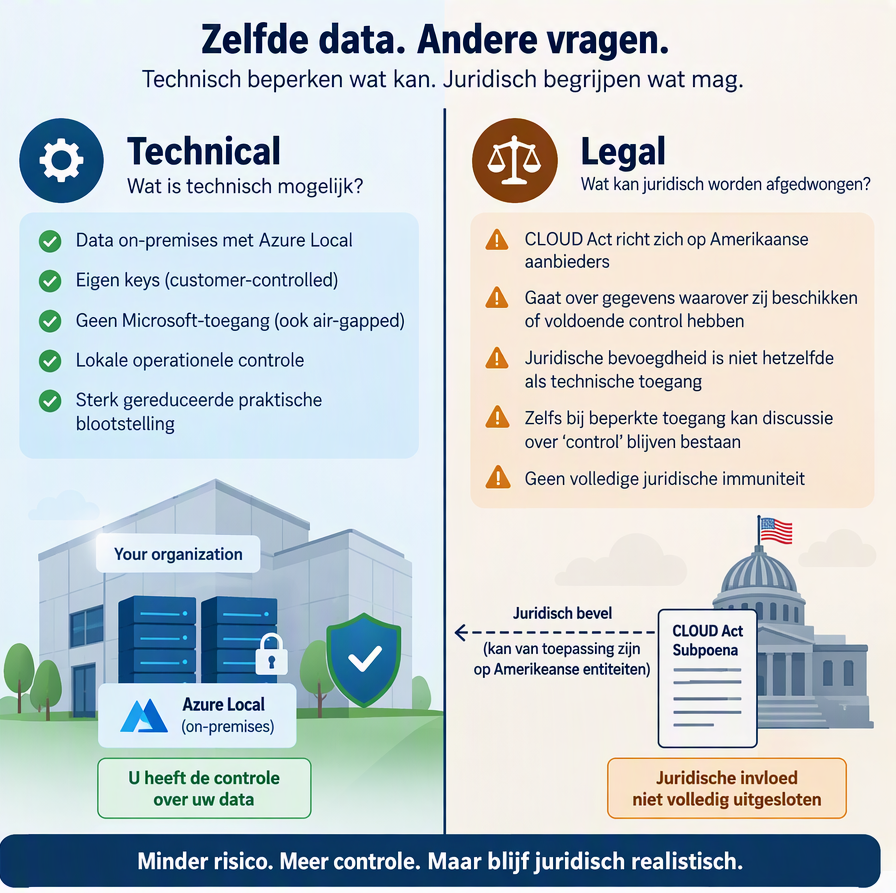
Maar daaruit volgt niet automatisch dat Amerikaanse wetgeving juridisch geen enkele rol meer kan spelen.
Dat maakt de discussie over de CLOUD Act wat mij betreft ook interessanter dan alleen“staat mijn data in Europa?”
De betere vraag aan de bestuurstafel is:
“Who actually controls the data, technically and legally?”
Microsoft kondigde in juni zijn bredere Sovereign Cloud-aanpak aan. Die omvat Sovereign Public Cloud, Sovereign Private Cloud en National Partner Clouds. Microsoft beschrijft Azure Local daarbij expliciet als onderdeel van de private-cloudbenadering voor kritieke workloads.
Microsoft beschrijft bovendien een breder sovereignty continuum waarin organisaties verschillende niveaus van controle kunnen kiezen.
De aankondiging waar Satya Nadella de Europese Sovereign Cloud introduceert is hier terug te zien: Bekijk Satya Nadella over Microsoft Sovereign Cloud.
Kortom:
Data residency ≠ technical sovereignty ≠ legal sovereignty.
Azure Local kan het technische risico aanzienlijk veranderen. Maar juist daarom hoort de resterende juridische afhankelijkheid expliciet thuis in de risk- en governance-discussie.
#AzureLocal #Sovereignty #CLOUDAct #CyberGovernance #DigitalSovereignty #MicrosoftAzure
Discussieer mee op LinkedIn